
WordPress ca infrastructură de execuție pentru SEO și GEO
WordPress poate transforma o schimbare aprobată în obiecte, stări și media publicabile, dar are nevoie de precondiții, permisiuni minime, verificare live și măsurare separată.
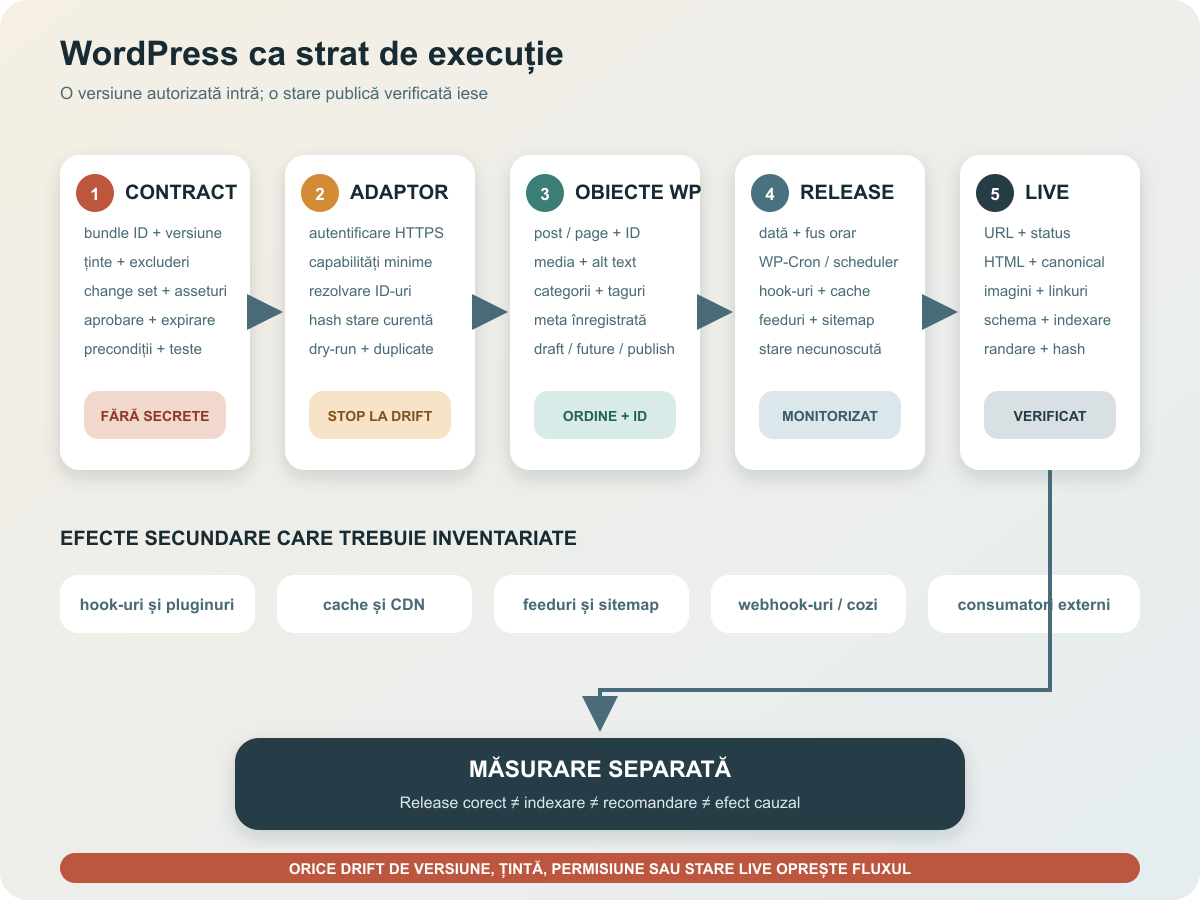
WordPress devine infrastructură de execuție pentru SEO și GEO atunci când primește o schimbare aprobată, o mapează pe obiecte și stări exacte, o publică în limite declarate și produce o stare live care poate fi verificată. Nu este nevoie să tratăm CMS-ul ca pe un simplu câmp de text și nici ca pe un „agent” care decide ce trebuie optimizat.
Rolul corect este mai precis: WordPress păstrează postări, pagini, media, taxonomii, metadata, autori, stări și revizii; expune interfețe programatice; aplică permisiuni; poate programa publicarea și declanșează hook-uri. Aceste primitive sunt suficiente pentru un strat de execuție solid, dacă integrarea controlează identitatea, versiunea, ordinea operațiilor, duplicatele, efectele secundare și verificarea publică.
SEO și GEO descriu aici obiectivele intervenției, nu capabilități magice ale WordPress. CMS-ul poate pune online un răspuns mai clar, o legătură internă sau metadata corectată. Nu poate garanta crawl, indexare, citare, recomandare ori creștere. Acestea sunt rezultate observate ulterior, în sisteme externe.
1. WordPress este executorul, nu analistul și nici aprobatorul
Înainte de WordPress există trei obiecte distincte: insightul validat, candidatul de intervenție și decizia de aprobare. Articolul despre transformarea unui insight într-o intervenție arată cum delimităm problema, ipoteza și criteriile. Articolul despre aprobarea modificărilor automate separă capacitatea tehnică de autoritate.
Abia după aceste etape, WordPress primește o versiune executabilă. Adaptorul nu ar trebui să inventeze text, să extindă scope-ul sau să aleagă singur alte URL-uri. El interpretează contractul, verifică precondițiile, face operațiile permise și raportează ce s-a întâmplat.
Această separare face și erorile mai ușor de diagnosticat. Dacă sursa este greșită, problema aparține analizei. Dacă versiunea nu era autorizată, problema aparține gate-ului. Dacă media a fost atașată greșit, problema aparține execuției. Dacă rezultatul extern nu se schimbă, întrebarea aparține măsurării, nu operației CMS.
2. Contractul trebuie tradus în obiecte WordPress exacte
Referința oficială WordPress REST API pentru posts expune câmpuri precum ID, slug, status, date, titlu, conținut, excerpt, featured media, categorii și taguri. Acestea formează o parte din suprafața de execuție, dar contractul trebuie să spună exact care pot fi modificate.
Identitatea minimă a unei ținte include:
- instanța și mediul: producție, staging sau alt site;
- tipul obiectului: post, page, tip custom, media ori termen;
- ID-ul intern și URL-ul canonic așteptat;
- limba sau relația de localizare stabilită de arhitectura site-ului;
- starea și versiunea curentă observate;
- câmpurile permise, câmpurile blocate și dependențele.
Slugul singur este fragil: poate fi schimbat, poate exista în alt tip de conținut sau poate fi interpretat pe alt site. URL-ul singur nu surprinde întotdeauna obiectul intern. ID-ul singur nu dovedește că adaptorul operează în mediul corect. Folosite împreună, aceste valori detectează mai multe erori înainte de scriere.
Metadata cere atenție specială. Câmpurile custom nu sunt automat disponibile ori editabile prin orice interfață; pot necesita înregistrare și reguli proprii. La fel, canonicalul sau schema pot fi generate de temă ori plugin, nu stocate direct în postare. Contractul descrie rezultatul dorit, iar adaptorul trebuie să cunoască implementarea canonică a site-ului.
3. Media este o resursă separată, nu un URL decorativ
O imagine interioară ori featured image nu ar trebui introdusă ca un URL arbitrar înainte să știm că assetul există și are metadata corectă. Endpointurile oficiale WordPress pentru media tratează atașamentele ca resurse cu ID, slug, status, alt text, caption, description și asociere cu o postare.
Ordinea robustă este:
- identificăm assetul prin nume stabil și checksum;
- căutăm o încărcare existentă compatibilă pentru a preveni duplicatele;
- încărcăm numai dacă lipsește;
- setăm alt textul și metadata aprobate;
- primim ID-ul și URL-ul WordPress;
- înlocuim placeholderul din conținut și legăm featured media;
- verificăm răspunsul public al fișierului și dimensiunile.
Un retry orb după un timeout poate încărca aceeași imagine de două ori. De aceea idempotency se construiește prin checksum, identificatori de operație și verificarea stării înainte de repetare. Numele fișierului este util, dar nu dovedește singur că octeții ori drepturile de utilizare sunt aceleași.
4. Autentificarea și permisiunile fac parte din design
Executorul nu ar trebui să folosească parola principală a unui administrator. WordPress Application Passwords oferă credențiale per aplicație, revocabile, stocate hashed și destinate accesului programatic prin REST API sau, unde este activ, XML-RPC. Documentația cere HTTPS și recomandă câte o credențială pentru fiecare integrare.
Application password rămâne un secret. Nu intră în execution bundle, în logul editorial, în conținut, în repository sau în capturi. Runtime-ul primește o referință și rezolvă secretul prin mecanismul operațional aprobat. Logurile păstrează identitatea integrării și rezultatul, nu valoarea credentialului.
WordPress recomandă principiul privilegiului minim prin roluri și capabilități. Un executor care actualizează articole și încarcă imagini nu are nevoie automat să instaleze pluginuri, să schimbe tema sau să administreze utilizatori. Separarea contului de integrare reduce raza de propagare a unei erori ori compromiteri.
Permisiunea tehnică nu înlocuiește aprobarea editorială. Contul poate avea `publish_posts`, iar bundle-ul să autorizeze numai un draft sau o publicare viitoare pe un singur ID. Adaptorul trebuie să aplice limita mai strictă.
5. Stările WordPress formează o mașină de release
REST API acceptă stări precum draft, pending, future, publish și private. Ele nu sunt simple etichete cosmetice. Definesc dacă obiectul este public, așteaptă revizuire sau este programat.
Un flux controlat poate crea ori actualiza mai întâi un draft, poate atașa media, poate rula verificări și apoi poate seta versiunea aprobată ca future. Pentru o actualizare existentă, organizația trebuie să decidă dacă mecanismul standard acoperă nevoia sau dacă este necesar un workflow de staging/revizuire furnizat de plugin ori infrastructură. Nu presupunem că toate instalațiile WordPress au aceeași experiență editorială.
Data trebuie transmisă împreună cu fusul orar înțeles de site și verificată după scriere. Ora afișată în contract, data locală WordPress și momentul UTC din observabilitate trebuie să poată fi reconciliate. O eroare de fus orar poate publica în aceeași zi, dar la momentul greșit.
6. Programarea WordPress nu este implicit un ceas de precizie
Documentația oficială WP-Cron explică faptul că publicarea postărilor programate folosește sistemul de taskuri al WordPress. În configurația implicită, verificarea evenimentelor scadente este declanșată de page loads; pe un site cu trafic redus, execuția poate avea loc după ora planificată.
Pentru conținut editorial obișnuit, întârzierea poate fi acceptabilă dacă este monitorizată. Pentru un release cu oră strictă, WordPress documentează folosirea unui system task scheduler care apelează wp-cron.php, împreună cu configurarea corectă a declanșării native.
Important este să nu confundăm „postul are data viitoare în baza de date” cu „postul va fi public exact atunci”. Contractul de release declară toleranța, mecanismul de cron, monitorul și acțiunea dacă starea rămâne future după fereastra acceptată.
7. Preflight-ul oprește scrierea pe o stare care s-a schimbat
Între analiză, aprobare și execuție, un editor uman poate îmbunătăți aceeași pagină. O actualizare programatică necondiționată ar putea suprascrie schimbarea sau ar combina două intenții neverificate.
Înainte de scriere, adaptorul recitește obiectul și compară cel puțin ID-ul, statusul, data modificării și fingerprintul câmpurilor protejate. Dacă baseline-ul nu mai corespunde, se oprește. Această protecție este o regulă a integrării; nu trebuie presupusă doar fiindcă endpointul generic permite update.
Preflight-ul verifică și:
- că slugul sau ID-ul nu aparțin deja altui obiect decât cel aprobat;
- că toate placeholder-ele au valori și asseturi valide;
- că taxonomiile există și corespund mediului;
- că utilizatorul tehnic are exact capabilitățile necesare;
- că data de execuție și aprobarea nu au expirat;
- că operația nu a fost deja aplicată;
- că HTML-ul și datele declarate pot fi parsate;
- că dry-run-ul produce același change set revizuit.
La drift, comportamentul sigur este regenerarea peste starea curentă, revalidarea și, dacă diferența este materială, reaprobare. Nu folosim „last write wins” ca politică editorială.
8. Reviziile ajută recuperarea, dar nu sunt rollback complet
Sistemul WordPress Revisions stochează versiuni salvate ale drafturilor și actualizărilor publicate, permite compararea și restaurarea. Documentația precizează și că, implicit, sunt urmărite titlul, autorul, conținutul și excerptul, iar retenția poate fi limitată.
Asta oferă o bază valoroasă pentru recuperarea textului, dar nu înseamnă rollback al întregului release. O revizie poate să nu readucă automat:
- toată metadata custom gestionată de pluginuri;
- atașamentele încărcate sau șterse;
- taxonomii ori relații modificate separat;
- cache-ul și copiile din CDN;
- feedurile deja consumate;
- webhook-urile, emailurile sau cozile deja declanșate;
- starea indexată ori copiată de sisteme externe.
De aceea bundle-ul păstrează valorile anterioare și instrucțiuni de recuperare pentru fiecare operație. C09-014 va putea trata în profunzime implementarea publicării automate și rollback-ului; aici este suficientă regula de infrastructură: revizia este o piesă, nu întreaga plasă de siguranță.
9. Hook-urile și pluginurile lărgesc raza de propagare
O trecere la publish poate declanșa acțiuni din core, temă ori pluginuri: invalidare de cache, actualizare de sitemap, feeduri, notificări, webhooks, indexare internă sau cozi de distribuție. Aceste efecte diferă de la un site la altul și trebuie inventariate înainte de automatizare.
Un executor nu ar trebui să creeze o a doua cale paralelă pentru un efect pe care WordPress îl gestionează deja canonic. Dacă distribuția socială aparține unui hook ori unei cozi existente, publicarea lasă acel flux să-și păstreze ownershipul. Nu trimite separat aceeași postare „ca măsură de siguranță”, pentru că poate produce duplicate și două surse de adevăr.
Același principiu se aplică SEO tehnic. Dacă tema sau un plugin deține canonicalul și schema, adaptorul folosește contractul lor sau actualizează sursa de date recunoscută. Nu injectează un al doilea canonical ori un bloc JSON-LD concurent doar fiindcă API-ul permite modificarea conținutului.
10. Succesul API nu este succesul paginii publice
Un răspuns 200 ori un obiect returnat de WordPress dovedește că serverul a acceptat operația. Nu dovedește că utilizatorul și crawlerul primesc rezultatul intenționat. Cache-ul poate servi versiunea veche; o imagine poate răspunde 404; tema poate filtra conținutul; un plugin poate schimba canonicalul; schema poate contrazice textul vizibil.
Verificarea post-release citește suprafața publică, nu numai API-ul cu context de editare. Pentru fiecare țintă confirmă:
- statusul HTTP, redirecturile și URL-ul final;
- canonicalul, robots și semnalele de indexare așteptate;
- titlul, conținutul și numărul de apariții ale blocului nou;
- absența placeholderelor, duplicatelor și markupului rupt;
- răspunsul imaginilor, alt textul și linkurile;
- schema rezultată și concordanța cu textul vizibil;
- randarea pe dimensiunile relevante;
- faptul că obiectele din afara scope-ului nu s-au schimbat.
Hash-ul HTML poate detecta schimbarea, dar nu înlocuiește aserțiile semantice. Un timestamp în footer ori un nonce poate altera hash-ul fără regresie; invers, pagina poate păstra dimensiune similară și totuși pierde un paragraf esențial.
11. Exemplu: un modul, o imagine și două linkuri
Avem un articol românesc existent. Bundle-ul aprobat cere inserarea unui modul cu răspuns verificat, încărcarea unei diagrame și adăugarea a două linkuri interne. Ținta este definită prin instanță, post ID, URL canonic și locale. Titlul, slugul, canonicalul, categoria și restul conținutului sunt excluse.
Adaptorul citește starea curentă și compară fingerprintul cu baseline-ul aprobat. Caută media după identificator și checksum; dacă nu există, o încarcă, îi setează alt textul și reține ID-ul. Rezolvă cele două destinații interne, înlocuiește placeholderul și construiește conținutul final.
Dry-run-ul verifică o singură inserare, lipsa placeholderelor și scope-ul. Executorul actualizează postarea cu starea și data autorizate. Apoi recitește obiectul WordPress și verifică pagina publică, fișierul media, canonicalul, linkurile și schema. Dacă un cache servește versiunea veche, release-ul nu este declarat verificat până la expirare ori invalidare.
Dacă un editor a modificat între timp postarea, fingerprintul nu mai corespunde și nu se scrie nimic. Bundle-ul este refăcut peste versiunea nouă. Dacă release-ul ajunge live, ID-ul intervenției, momentul verificat și dovezile sunt predate măsurării.
12. Măsurarea începe după ce release-ul este verificat
WordPress poate demonstra că obiectul aprobat există și este servit public în forma așteptată. Nu poate demonstra singur că un motor a descoperit schimbarea, că o conversație a folosit-o sau că intervenția a cauzat o variație de recomandare.
De aceea păstrăm patru momente diferite: acceptarea operației CMS, publicarea, prima stare live verificată și prima observație externă eligibilă. Protocolul despre măsurarea impactului unei intervenții GEO folosește baseline, cohorte comparabile și limbaj proporțional cu dovada. WordPress furnizează proveniența release-ului, nu concluzia cauzală.
La fel, actualizarea unei pagini nu garantează indexare. Această limită nu este un defect al CMS-ului; este granița dintre controlul first-party și sisteme externe. O infrastructură matură face granița observabilă, în loc să ascundă incertitudinea sub un status verde.
Checklist pentru adaptorul WordPress
- primește numai o versiune autorizată și neexpirată;
- identifică instanța, mediul, tipul, ID-ul, URL-ul și locale;
- declară câmpurile permise și excluderile;
- folosește o credențială per integrare, HTTPS și capabilități minime;
- nu scrie secrete în bundle, repository sau loguri;
- compară starea curentă cu baseline-ul înainte de update;
- rezolvă media și taxonomiile înainte de conținut;
- previne duplicatele la postări, blocuri, linkuri și asseturi;
- rulează dry-run și verificări deterministe;
- controlează statusul, data și fusul orar;
- cunoaște arhitectura WP-Cron ori schedulerului extern;
- inventariază hook-urile, cache-ul, feedurile și cozile;
- păstrează revizia și valorile necesare recuperării;
- se oprește la drift, expirare sau stare ambiguă;
- verifică HTML-ul public, canonicalul, media, linkurile și schema;
- predă release-ul verificat unui protocol separat de măsurare.
WordPress este un strat de execuție bun tocmai fiindcă poate fi tratat ca infrastructură, nu ca o cutie de text. Când obiectele, permisiunile, stările, efectele secundare și verificările sunt explicite, o intervenție aprobată poate ajunge live fără ca executorul să improvizeze. Iar când rezultatul extern nu apare, putem investiga ipoteza și măsurarea fără să ne întrebăm mai întâi ce versiune a fost de fapt publicată.
Documentația WordPress a fost verificată la 2 august 2026. Articolul descrie o arhitectură editorială independentă și nu afirmă existența unei funcții AYSA deja lansate.