
CNP-uri de elevi într-un autocomplete: nu este un bug minor, este o problemă gravă de securitate
Un formular școlar afișează CNP-uri și nume în autocomplete. De ce este o problemă gravă de securitate, ce obligații GDPR apar și unde începe dubla măsură.
Nu, acesta nu este „doar un bug”. O interfață care, după introducerea câtorva cifre, returnează într-un autocomplete CNP-uri și nume de elevi indică o problemă gravă de securitate și o posibilă încălcare a confidențialității datelor personale.
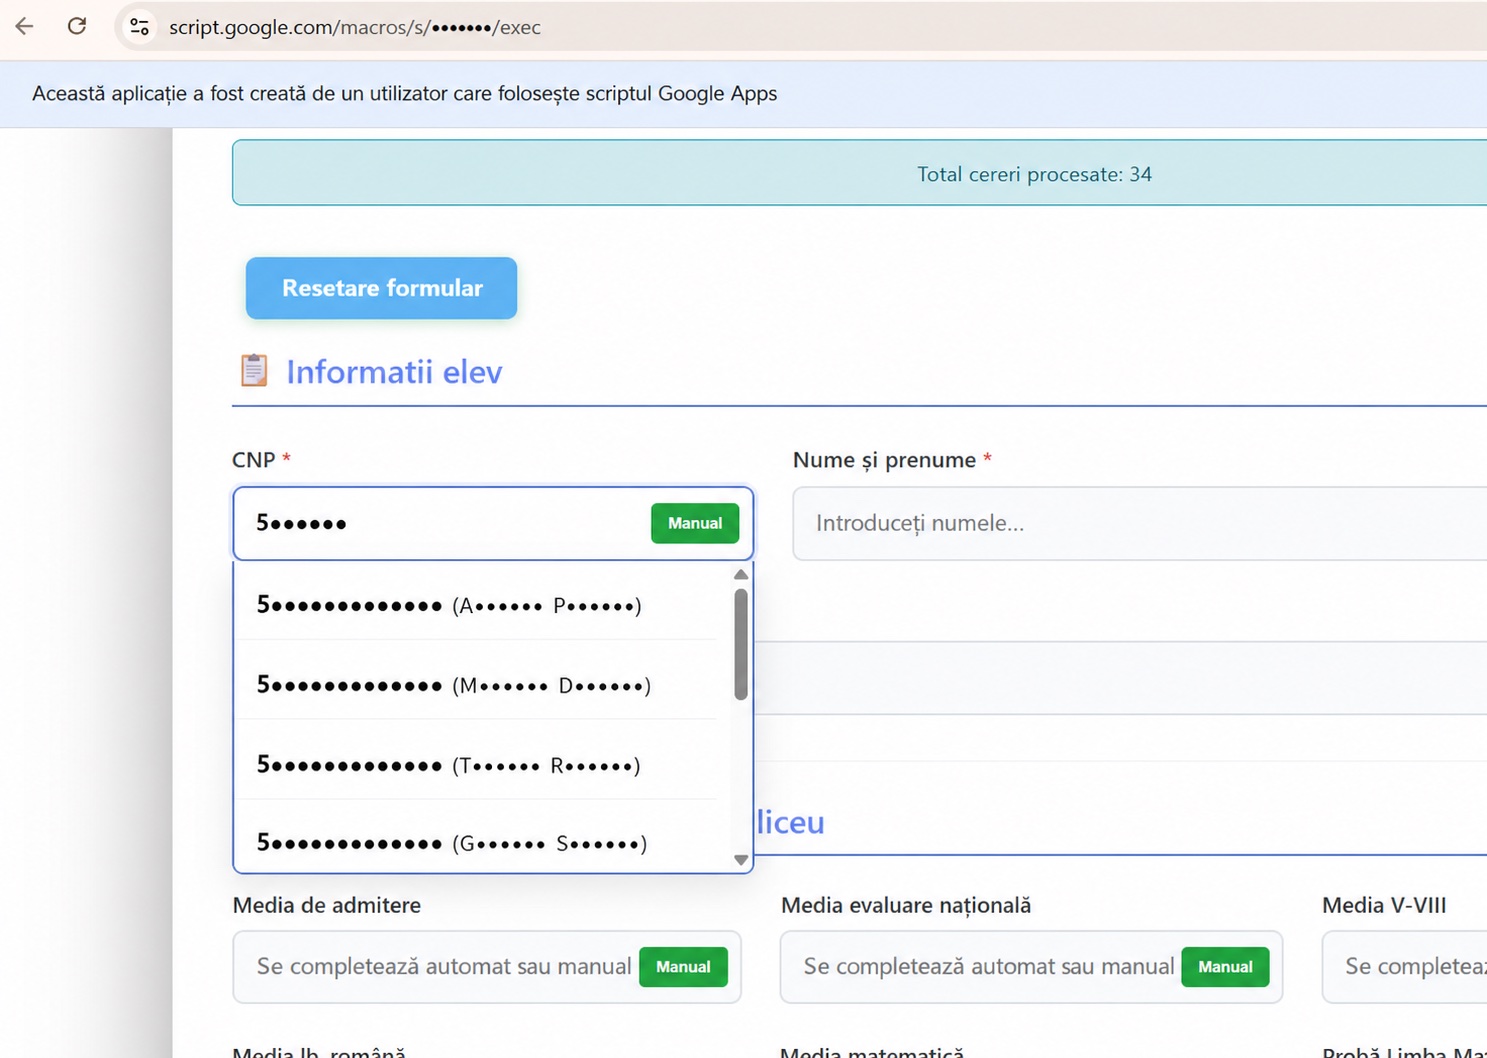
Capturile pe care le-am primit arată o aplicație folosită, potrivit informațiilor furnizate, într-un circuit administrativ școlar. Nu am verificat criminalistic cine este operatorul, cât timp a fost accesibilă funcția, câte persoane au putut interoga datele sau dacă incidentul a fost deja notificat. Tocmai de aceea nu voi transforma articolul într-un verdict juridic și nu voi publica numele instituției ori datele copiilor.
Dar comportamentul vizibil al aplicației este suficient pentru o concluzie tehnică fermă: un identificator național persistent și numele unor elevi nu au ce căuta în rezultatele unei căutări predictive insuficient protejate.
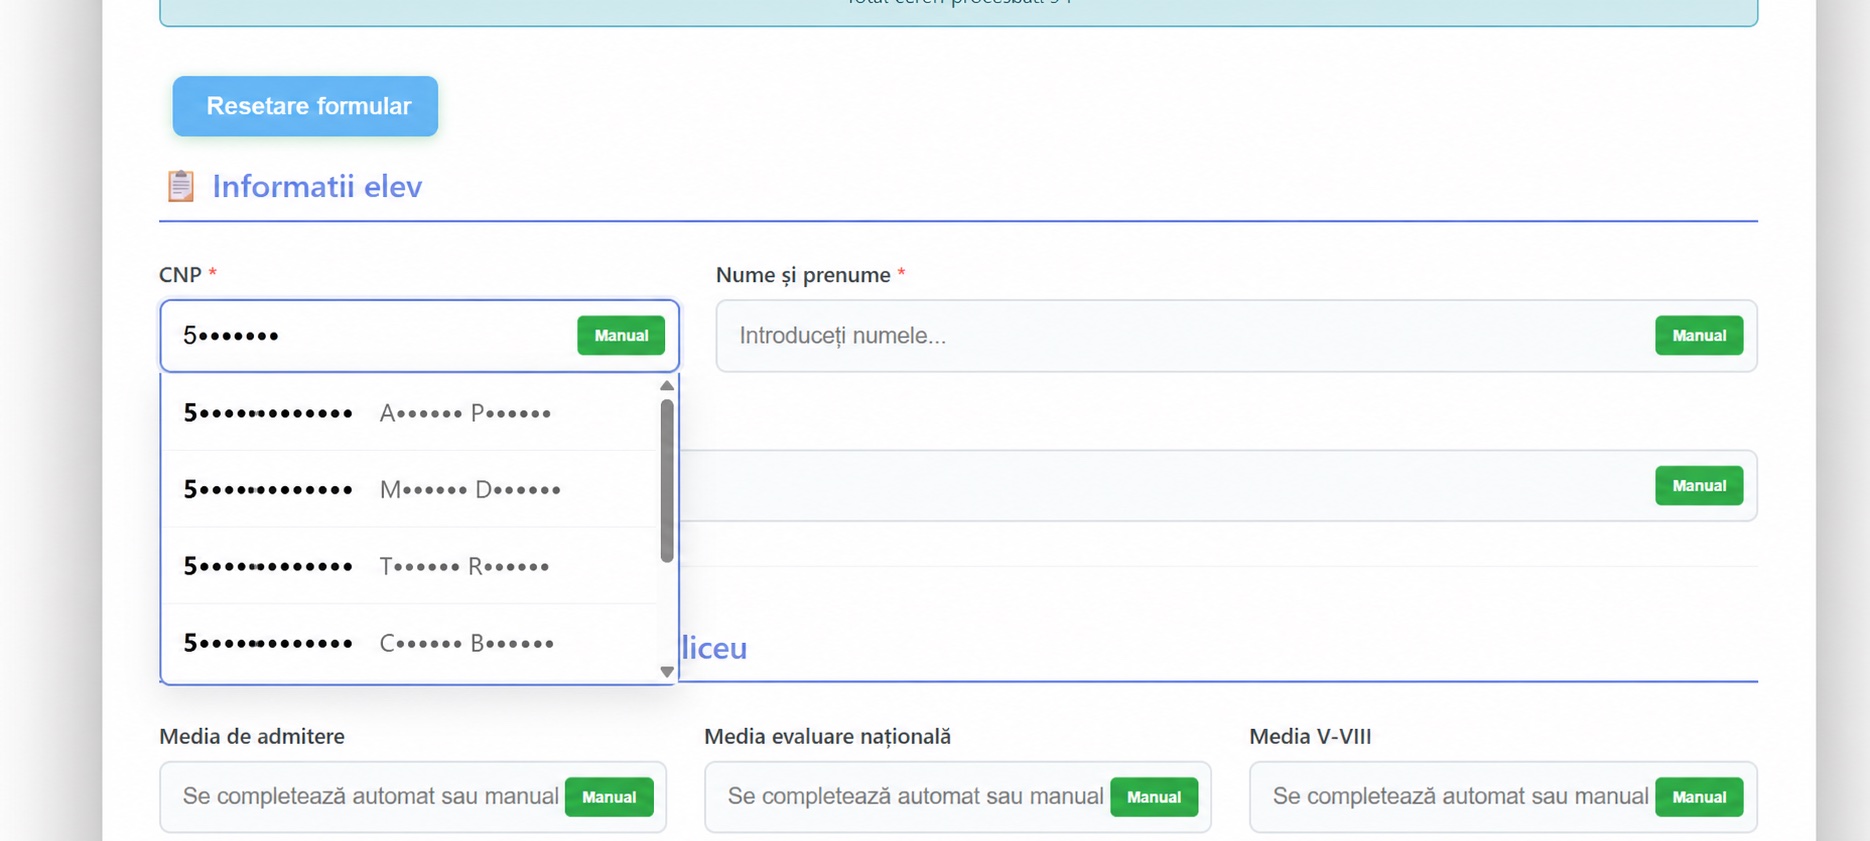
Când șapte cifre deschid un catalog de identități
Problema nu este doar că un utilizator vede accidental o înregistrare care nu îi aparține. Un autocomplete construit astfel poate permite enumerarea: introduci succesiv prefixe, colectezi rezultatele și reconstruiești o listă mult mai mare decât ceea ce interfața pare să arate la prima vedere. Dacă nu există autentificare solidă, autorizare pe roluri, limitare de interogări și jurnalizare, o funcție administrativă se poate transforma într-un instrument de extragere a datelor.
CNP-ul nu este o adresă de e-mail pe care o schimbi după un incident. Este un identificator stabil, legat de o persoană pentru o perioadă foarte lungă. Asocierea lui cu numele complet al unui copil amplifică riscul de furt de identitate, fraude, inginerie socială și corelare cu alte baze de date.
În plus, vorbim despre elevi. Comitetul European pentru Protecția Datelor spune fără echivoc că minorii beneficiază de protecție specifică, fiind printre persoanele cele mai vulnerabile în raport cu datele lor personale. Aici standardul de grijă trebuie să fie mai ridicat, nu mai relaxat.
GDPR nu înseamnă dosare groase. Înseamnă să nu pui CNP-ul unui copil într-un dropdown
În ultimii ani, multe IMM-uri au ajuns să trăiască protecția datelor ca pe o combinație de presiune administrativă, cost și frică de amendă. Li se cer politici, registre, contracte cu împuterniciți, evaluări, consultanță, instruire, proceduri de incident și investiții tehnice pe care unele abia și le permit.
O parte dintre aceste măsuri sunt necesare. Problema apare când aceeași societate vede, în zona publică, aplicații improvizate care pot expune datele unor copii printr-o funcție elementară de autocomplete. Atunci conformarea începe să pară un ritual rezervat celor ușor de controlat, nu o regulă aplicată egal celor care dețin cele mai sensibile baze de date.
Nu poți cere unei firme mici să demonstreze fiecare măsură de securitate, iar unei instituții care lucrează cu datele copiilor să-i accepți drept arhitectură de protecție un formular care răspunde cu identități complete.
Percepția de dublă măsură este alimentată și de lege. ANSPDCP explică oficial faptul că, pentru autoritățile și instituțiile publice din România, regimul este distinct și etapizat: prima sancțiune este obligatoriu avertismentul însoțit de un plan de remediere; amenda poate urma dacă măsurile din plan nu sunt îndeplinite. Pentru sectorul privat se aplică regimul sancționator prevăzut de articolul 83 GDPR.
Asta nu înseamnă că instituțiile publice sunt imune sau că orice firmă este amendată direct. Înseamnă însă că frustrarea antreprenorilor are o bază concretă: riscul și costul conformării sunt resimțite diferit, deși datele gestionate de sectorul public pot fi mult mai sensibile.
Ce principii par puse în pericol
O investigație completă trebuie să stabilească faptele, operatorul, persoanele care aveau acces și amploarea expunerii. Din ceea ce se vede, trebuie cel puțin analizate următoarele obligații:
- integritatea și confidențialitatea — datele trebuie protejate împotriva accesului neautorizat sau accidental;
- reducerea la minimum a datelor — o interfață trebuie să afișeze numai informația strict necesară pentru operațiunea legitimă;
- protecția datelor începând cu momentul conceperii și în mod implicit — setarea implicită nu poate expune mai multe date decât sunt necesare;
- securitatea adecvată riscului — autentificarea, autorizarea, jurnalizarea, limitarea interogărilor și testarea nu sunt opționale într-o aplicație cu date de elevi;
- responsabilitatea operatorului — instituția trebuie să poată demonstra de ce a ales soluția, cine a aprobat-o și cum a verificat-o.
Ghidul EDPB privind securitatea datelor tratează accesul neautorizat sau accidental drept o încălcare a confidențialității și recomandă autentificare, autorizări diferențiate, trasabilitate, audituri periodice și măsuri adaptate riscului. Nu sunt cerințe exotice. Sunt minimul rezonabil pentru o aplicație care lucrează cu identificatori naționali.
Este automat o breșă GDPR?
Este o problemă serioasă de securitate. Dacă este și o încălcare a securității datelor care trebuie notificată se stabilește după o analiză documentată: cine putea accesa aplicația, dacă persoane neautorizate au consultat ori extras datele, ce perioadă este afectată, câți elevi sunt implicați și ce consecințe sunt probabile.
Conform articolelor 33 și 34 din GDPR, operatorul notifică autoritatea de supraveghere fără întârzieri nejustificate și, atunci când este posibil, în cel mult 72 de ore de la momentul în care a luat cunoștință de incident, exceptând situația în care este puțin probabil să existe un risc pentru drepturile și libertățile persoanelor. Dacă riscul este probabil ridicat, persoanele afectate trebuie informate fără întârzieri nejustificate. ANSPDCP pune la dispoziție procedura și formularul de notificare.
Important: termenul nu se calculează de la publicarea acestui articol și nici de la momentul în care cineva își termină raportul intern. Se raportează la momentul în care operatorul a luat cunoștință de incident.
Ce ar trebui făcut imediat
- Oprirea funcției vulnerabile și restricționarea accesului la aplicație, fără distrugerea probelor.
- Păstrarea logurilor, a versiunilor de cod și a configurației pentru a stabili cine a accesat datele și când.
- Inventarierea exactă a expunerii: tipuri de date, număr de elevi, interval, utilizatori și interogări.
- Implicarea imediată a responsabilului cu protecția datelor și a echipei tehnice, nu după ce incidentul devine public.
- Analiza obligațiilor de notificare conform articolelor 33 și 34 și documentarea deciziei, inclusiv atunci când se decide că notificarea nu este necesară.
- Reconstrucția fluxului cu autentificare, roluri și acces bazat pe necesitatea de a cunoaște, căutare exactă, rezultate mascate, rate limiting și audit.
- Test de securitate înainte de repunerea în producție, realizat de cineva care nu a construit funcția inițială.
- Informare transparentă a persoanelor afectate dacă analiza indică un risc ridicat.
Nu avem nevoie de încă un PDF. Avem nevoie de răspundere tehnică
Reacția greșită ar fi să se redacteze rapid o procedură, să se schimbe culoarea unui câmp și să se declare problema rezolvată. Protecția datelor nu se face prin documente care descriu un sistem ideal, în timp ce sistemul real răspunde cu CNP-uri.
Reacția corectă este verificabilă: funcția este oprită, accesul este limitat, logurile sunt analizate, riscul este documentat, persoanele sunt informate când legea o cere, iar aplicația este refăcută și testată.
Nu este nevoie de o vânătoare de funcționari și nici de expunerea publică a copiilor pentru a cere răspundere. Este nevoie ca instituția să spună clar ce s-a întâmplat, cât a durat, ce date au fost accesibile și ce a făcut pentru ca situația să nu se repete.
GDPR nu este dosarul gros din dulap. Este faptul că un copil nu apare într-un autocomplete pentru cine tastează câteva cifre. Dacă standardul acesta nu poate fi respectat acolo unde sunt administrate datele elevilor, problema nu mai este doar de conformare. Este de competență, securitate și încredere publică.
Notă editorială: imaginile publicate au fost anonimizate. Valorile vizibile după mascare sunt marcaje sintetice, nu fragmente păstrate din CNP-urile sau numele originale. Articolul este o analiză tehnică și editorială bazată pe comportamentul vizibil în capturi și pe informațiile furnizate autorului; stabilirea formală a unei încălcări și a operatorului responsabil revine autorităților și investigației documentate.